چکلیست حاکمیت هوش مصنوعی در توسعه نرمافزار سازمانی
خلاصهٔ پاسخ
حاکمیت مؤثر از هدف و مالک شروع میشود و داده، هویت، مجوز، مدل، شواهد کیفیت، رخداد، پایش و بازنگری را به یک سیستم تصمیم متصل میکند.
در این مقاله
حاکمیت مؤثر از هدف و مالک شروع میشود و داده، هویت، مجوز، مدل، شواهد کیفیت، رخداد، پایش و بازنگری را به یک سیستم تصمیم متصل میکند.
پاسخ کوتاه
یک فهرست ابزار کافی نیست. برای هر کاربرد AI مالک کسبوکار و فنی، داده مجاز، مدل و محیط تأییدشده، سطح اختیار، gate انسانی، معیار کیفیت، log لازم و روش توقف تعریف کنید.
گردشکار پیشنهادی
- هدف، کاربران، نتیجه مطلوب و کاربردهای ممنوع را نقشهبرداری کنید.
- داده و مخزن را طبقهبندی و مسیر مجاز پردازش را تعیین کنید.
- هویت، حداقل مجوز، تفکیک وظایف و تأیید انسانی را طراحی کنید.
- مدل و provider را با ارزیابی فنی، قراردادی و دادهای تصویب کنید.
- استاندارد تست، review، امنیت، provenance و نگهداری artifact را مشخص کنید.
- لاگ، هشدار، پاسخ حادثه، لغو دسترسی و continuity را آزمایش کنید.
- با metric و بازخورد، ریسک باقیمانده و تصمیم توسعه یا توقف را دورهای بازنگری کنید.
مثال اجرایی
یک کاربرد کمریسک مانند خلاصهسازی مستند عمومی میتواند مسیر سبک داشته باشد؛ تغییر کد پرداخت یا دسترسی Production به طبقه داده بالاتر، بازبین دامنه، شواهد تست و تأیید صریح نیاز دارد.
چطور نتیجه را راستیآزمایی کنیم؟
برای یک سناریوی واقعی table-top exercise اجرا کنید: ورود prompt مخرب، نشت Secret، مدل unavailable و تغییر اشتباه. بررسی کنید چه کسی تشخیص میدهد، چه چیزی متوقف میشود و کدام مدرک باقی میماند.
خطاهای رایج
خرید ابزار پیش از تعریف هدف، کنترل فقط در سند، جمعآوری log بدون مالک بازبینی و تبدیل metric به نظارت فردی، حاکمیت را نمایشی میکند.
جایگاه این مطلب در مسیر یادگیری
از راهنمای انتخاب تیمی برای پایلوت، مرزهای دسترسی عامل برای کنترل اجرا و سیاست PR برای gate کیفیت استفاده کنید.
منابع و محدودیت
NIST AI RMF فعالیتها را در Govern، Map، Measure و Manage سازمان میدهد و بر زمینه، نقشها، نظارت انسانی، ارزیابی و مستندسازی ریسک تأکید دارد. OWASP نیز اختیار بیشازحد عامل را ریسک مستقل میداند. NIST AI Risk Management Framework و NIST Generative AI Profile و OWASP Excessive Agency.
جمعبندی
حاکمیت خوب سرعت را متوقف نمیکند؛ مسیر امن و قابلممیزی برای حرکت میسازد و اختیار تصمیم را به نقش پاسخگو متصل نگه میدارد.
دربارهٔ نویسنده
پوریا افضلی
پوریا افضلی، بنیانگذار 123Coder، بیش از ۱۵ سال است که در دنیای توسعه نرمافزار، معماری سیستمها و ساخت محصولات تکنولوژی فعالیت میکند. تمرکز فعلی او روی AI Coding، AI Agents و آینده توسعه نرمافزار است؛ جایی که هوش مصنوعی از یک ابزار کمکی، به بخشی واقعی از تیم مهندسی تبدیل میشود.
گفتوگو
تجربهتان را بنویسید یا سؤال بپرسید. نظرات پس از تأیید مدیر منتشر میشوند.
در حال بارگذاری…
برای ادامهٔ مطالعه
الگوی سیاست تیمی برای Pull Requestهای تولیدشده با هوش مصنوعی
سیاست خوب مالک انسانی، افشای میزان استفاده، شواهد آزمون، سطح ریسک، بازبین مستقل و ممنوعیتهای روشن را تعریف میکند.
پوریا افضلی · 9 دقیقه مطالعه
مطالعه مقاله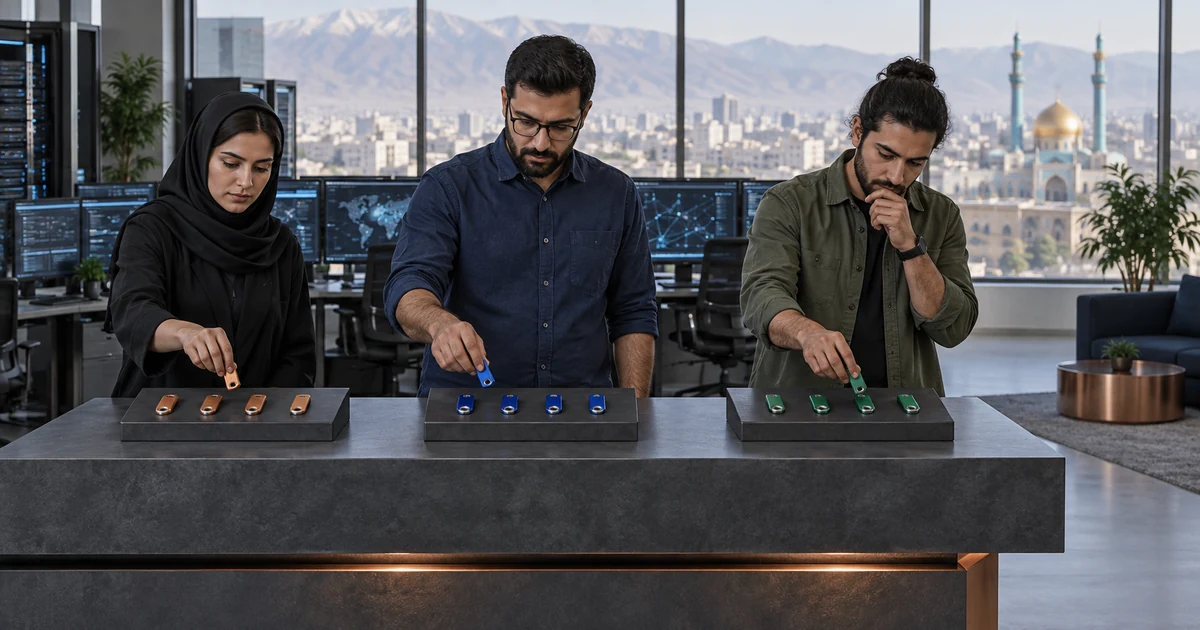
مرزهای دسترسی عامل کدنویسی را چطور تعیین کنیم؟
مجوز عامل باید از ریسک همان وظیفه پیروی کند: ابزار کمتر، Scope کوچکتر، تأیید پیش از عمل حساس و مشاهدهپذیری کامل.
پوریا افضلی · 8 دقیقه مطالعه
مطالعه مقاله
راهنمای انتخاب دستیار برنامهنویسی برای تیم توسعه
انتخاب تیمی باید با یک پایلوت قابلاندازهگیری انجام شود و امنیت، کنترل دسترسی، کیفیت تغییر، پذیرش توسعهدهندگان و هزینه واقعی را همزمان بسنجد.
پوریا افضلی · 9 دقیقه مطالعه
مطالعه مقاله